
社員がログインしている最中のセッションを盗まれたとき、攻撃者が顧客のデータにたどり着くまでに、検証で止められる箇所はいくつ残っているでしょうか。パスワードとMFAで固めたログインも、セッションを盗まれれば素通りされます。その先で、端末が会社のものか、その人が触れてよいデータか、普段と違う動きではないかを検証する仕組みがなければ、ログインという1つのレイヤーを越えた時点で、データまでの間に止められる箇所は残っていません。
多層防御の考え方は、デジタル庁、金融庁、IPAがそれぞれの指針で求めてきました。侵害される前提に立ち、1つの対策が破られても次の対策で被害を抑えるという考え方です[1][2][3]。それでも10月にNICTが公表した手口では、アプリそのものに脆弱性がなくても、サーバー側の認証や認可に不備があれば、情報の漏えいにつながるとされています[4]。renueは、多層防御のレイヤーが通信の経路(入口、内部、出口)に沿って並べられてきたため、アプリやAPIから直接データに届く攻撃の前では、レイヤーが1つしか残らないことが原因の一つだと考えています。レイヤーを「誰が、どの端末で、どの経路で、何を動かして、何に触れるか」で並べ直す方法として、米国CISAのゼロトラスト成熟度モデル(ZTMM)を使った整理をまとめました。
今月の事案に共通すること
NICTは10月13日、公開されているアプリを解析し、アプリが通信するサーバーを狙う「A2B攻撃」を、相次ぐ情報漏えいの原因の一つとして公表しました[4]。JPCERT/CCは10月8日の注意喚起で、本来は画面の操作では実行できない内部のAPIを狙う手口を挙げ[5]、個人情報保護委員会は、パラメータを書き換えるだけで他の利用者の情報を取得できた事例を公表しています[6]。いずれの手口でも、攻撃者は社内のネットワークを経由せず、インターネットに公開されたアプリやAPIから直接データに手を伸ばしています。
10月14日には、JPCERT/CCが、国内で広く使われているWAF*1製品SiteGuard Server Editionの脆弱性(CVE-2026-106931*2)が悪用されているとして注意喚起を出しました[7]。JVN*3が示すCVSS*4の評価では、攻撃元はサーバー上、必要な権限は低いとされており、悪用されるとrootまたはSYSTEM権限*5で任意のOSコマンドを実行される可能性があります[8]。別の穴から入り込んだ攻撃者は、守るために入れた製品を足場にして、サーバーの管理者の権限まで広げられることになります。
renueの見解
IPAの整理では、多層防御のレイヤーは入口、内部、出口という通信の経路に沿って並びます[3]。
| 観点 | 対策の種類 | 説明 |
|---|---|---|
| 外部から侵入させない | ネットワーク(入口) | 自社が管理するネットワーク、システムや端末等とインターネット等の外部環境との接続点で不正な通信が入り込むことを防ぐ対策 |
| 内部活動を拡大させない | ネットワーク(内部) | 入口対策をすり抜けた不正な通信に対する、内部LANに保存・設置されている機密情報やシステム等に対する対策、攻撃の予兆等を検知する対策 |
| 価値ある情報を守る | ネットワーク(出口) | 外部との不正な通信や外部への不正な情報持ち出しを防ぐ対策 |
| データ |
|
出典:IPA「指示5 サイバーセキュリティリスクに効果的に対応する仕組みの構築」(サイバーセキュリティ経営ガイドライン Ver 3.0 実践のためのプラクティス・ナビ、2026年4月28日)表2-5.1。
入口、内部、出口の並べ方は、社内のネットワークを経由する攻撃には有効ですが、公開されたアプリやAPIから直接データに届く攻撃は、内部のレイヤーを通りません。入口のWAFを越えられれば、残る守りは、アプリが「誰が、何に触れてよいか」を検証しているかどうかだけです。
VPNのようにレイヤーを足しても、そのレイヤーの認証が弱ければ、盗まれたパスワードで通られてしまいます。renueは、守りの強さは、レイヤーごとに何を検証しているかで決まると考えています。
認証は強くしているものの、会社が管理していない端末からの接続は見分けていない、というように、どこかのレイヤーが丸ごと空いているのも、多層防御の穴の1つです。空いているレイヤーには、自社の守りをレイヤーごとに並べてみるまで気づけません。
ZTMMでレイヤーを並べる
ZTMM(Zero Trust Maturity Model)は、米国CISAが2023年4月に公開したゼロトラストの成熟度モデルです[9]。守る対象をID、デバイス、ネットワーク、アプリケーションとワークロード、データの5本の柱(以下、ピラー)に分け、ピラーをまたぐ機能として、可視化と分析、自動化とオーケストレーション、ガバナンスの3つを置いています。成熟度はピラーごとに、Traditional(従来型。境界防御だけの状態)、Initial(初期)、Advanced(発展)、Optimal(最適)の4段階で測ります。
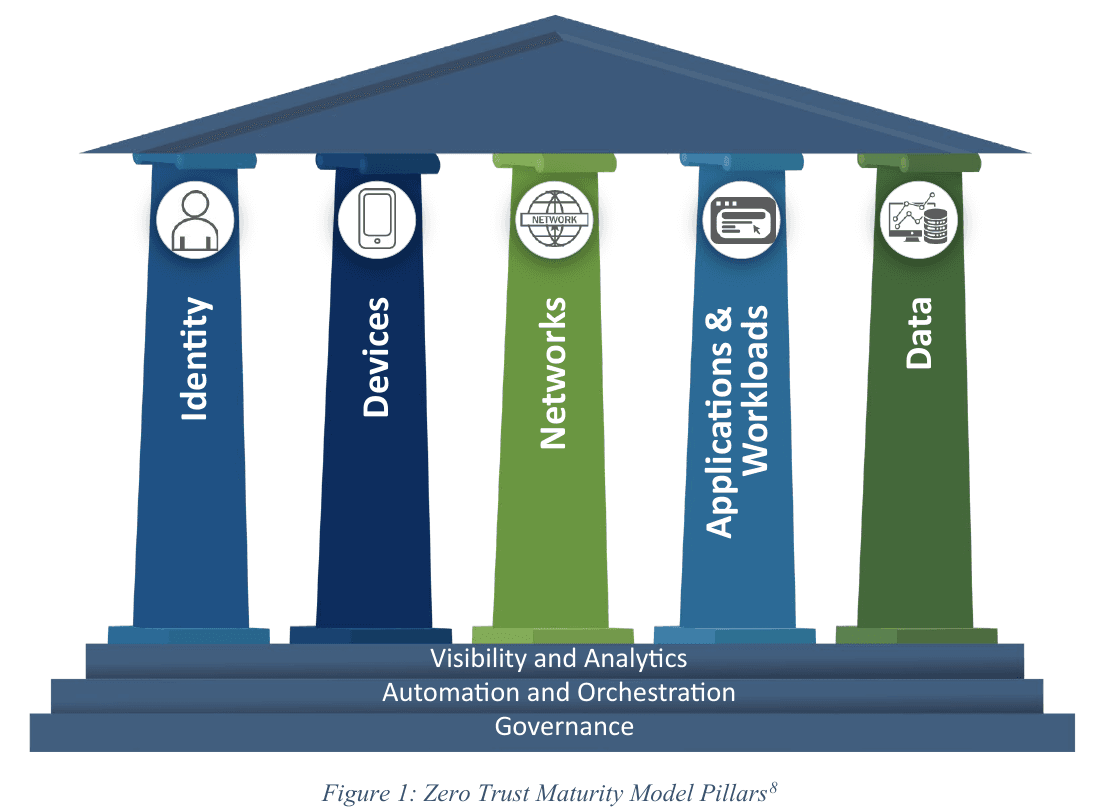
出典:CISA「Zero Trust Maturity Model Version 2.0」(2023年4月)Figure 1。ピラーは左からID、デバイス、ネットワーク、アプリケーションとワークロード、データ。土台は上から可視化と分析、自動化とオーケストレーション、ガバナンス。
5本のピラーは、アクセスのたびに検証する「誰が」「どの端末で」「どの経路で」「何を動かして」「何に触れるか」にそのまま対応しており、多層防御ができているかをレイヤーごとに説明するのに向いたつくりです。米国の政府機関向けに作られた枠組みですが、ピラーの分け方は企業のシステムにも使えます。
AIを使うシステムでも新しいピラーを立てる必要はないので、この記事では、AIに固有の対策を関係するピラーの中に足す形で整理しました。
ピラーごとに検証すること
ID:誰がアクセスしているか
複数人で使い回すアカウントをなくし、全員にMFAを求め、ロール(役割)ごとに触れてよい範囲を決めます。APIキーやサービスアカウントといった人ではないIDも一覧にして期限を付け、定期的に入れ替えるとともに、使っていないIDを棚卸しで止めることも欠かせません。営業、経理、管理者といったロールに権限を付け、人にはロールを割り当てて管理する方式が、RBAC(ロールベースのアクセス制御)です。異動や退職のときはロールの割り当てを変えるだけで済むため、権限の付け外しが漏れにくくなります。次の段階は、フィッシングに強いパスキーへの移行です(基本方針のAppendix D)[10]。AIに固有の対策としては、AIが使う人と同じ権限でしか情報を読めないようにし、AIエージェントに広い権限を持つアカウントを渡さないことが加わります。
IDの検証
全てのID
共有アカウントをなくす
使っていないIDを止める(定期的な棚卸し)
社員
全員にMFA(次の段階はパスキー)
APIキー
人ではないIDも一覧にする
期限を付けて定期的に入れ替える
AIエージェント
使う人の権限を超えるIDを渡さない
RBAC(ロールベースのアクセス制御)
人(ID)
社員A
社員B
社員C
ロールを割り当てる
ロール
営業
経理
管理者
ロールに権限を付ける
権限(使えるアプリ)
アプリA
営業・管理者
アプリB
経理・管理者
アプリC
営業・管理者
異動や退職のときは、ロールの割り当てを変えるだけ
AIに固有の対策
AIは使う人と同じロールの範囲でしか読めない。AIエージェントに広い権限のIDを渡さない
デバイス:どの端末から接続しているか
会社が管理している端末かどうかを、端末管理の仕組みやIDの基盤と連携して判定し、管理外の端末からは業務システムに入れないようにします。AIに固有の対策は、デバイスのピラーには特にありません。
会社が管理する端末
端末管理の仕組みやIDの基盤と連携して判定
業務システム
通過
管理外の端末
端末管理の仕組みやIDの基盤と連携して判定
入れない
ここで止まる
AIに固有の対策
特になし
ネットワーク:どの経路で届くか
管理画面、API、検証環境をインターネットに開かず、公開する範囲を必要最小限にします(基本方針の3-3)[10][11]。外部のAIサービスを使う場合も、通信をできるだけ閉じた経路に収め、どこへ何を送っているかを把握しておきます。
インターネット
必要な範囲だけ公開
利用者向けのサービス
公開する範囲を最小限に
インターネット
接続元を限定
管理画面
API
検証環境
AIに固有の対策
外部のAIサービスとの通信も、できるだけ閉じた経路に収め、どこへ何を送っているかを把握する
アプリケーションとワークロード:何が動いているか
サーバー側で認証と認可を行い、ログイン後のセッションを盗まれても別の端末では使えないようにし、更新を止めずに続けます[10]。AIに固有の対策としては、プロンプトインジェクション*6への対策と、AIエージェントを隔離した環境で動かすことが加わります[12]。
サーバー側で検証
リクエスト
認証(本人か)
認可(誰が何に触れてよいか)
処理
権限の範囲を超えて読めない
セッションをログインした端末に紐づける
ログインした端末
端末に紐づいたセッション
業務アプリを使える
別の端末
盗まれたセッション
使えない
アプリ・ソフトウェアを
最新の状態に保つ
AIに固有の対策
外部から読み込んだ文書に仕込まれた指示への対策(プロンプトインジェクション対策)と、AIエージェントを隔離した環境で動かすこと
データ:何を守るか
持たなくてよいデータは持たず、漏えいしたときの影響度で分類し、保存するデータは暗号化します。そのうえで、部署や利用者ごとに見える範囲を分け、一度に取り出せる件数に上限を設けて、大量の取り出しに気づけるようにしておきます[10]。AIに固有の対策としては、他の利用者や部署のデータを回答に混ぜないことと、入力したデータをAIの学習に使わせないことが加わります。
- 01
持たない
必要なデータ
保存する
不要なデータ
保存しない
持たなくてよいデータは持たない
- 02
影響度で分類する
漏えいしたときの影響
小
中
大
データを影響度で分類する
- 03
暗号化する
読み取れるデータ
顧客名・連絡先など
暗号化
暗号化して保存
そのままでは読めない
- 04
見える範囲を分ける
部署A
Aのデータだけ
部署B
Bのデータだけ
部署ごとに閲覧範囲を分ける
- 05
一度に取り出せる件数に上限
保存されているデータ
例:1回3件まで
1回に取得できるデータ
1件目
2件目
3件目
上限を超える件数は取得できない
大量の取り出しに気づける
AIに固有の対策
他の利用者や部署のデータを回答に混ぜない。入力したデータをAIの学習に使わせない
横断機能
可視化と分析
侵入や異常を検知できるよう、ログを残すだけでなく、誰がいつ見るかまで決めておきます。SiteGuardの件のように更新で痕跡が消えることもあるため、痕跡を保全してから直す手順も欠かせません。AIについては、AIへの質問と回答の記録と、利用量が急に増えたときの通知が加わります。
自動化とオーケストレーション
構成要素の一覧を自動で作り、更新を自動で当て続けます[10]。AIについては、使うモデルの版を固定し、切り替えは動作を確かめてから行うのが安全です。
ガバナンス
セキュリティの方針と手順を決め、それが各ピラーで守られるように運用します[9]。委託先やクラウド事業者に任せる部分も、その対象に含めます[10]。AIについては、使うAIサービスの規約で入力したデータが学習に使われないことを確かめるのは最低限です。そのうえで、業務で使ってよいAIサービスと、AIに入力してよいデータの区分を決め、AIの出力を誰が確認して使うかまで決めておきます。
ID
デバイス
ネットワーク
アプリ
データ
可視化と分析
検知できるか
ログを残し、誰がいつ見るかを決める。痕跡を保全してから直す
AIに固有の対策
質問と回答の記録、利用量の急増の通知
自動化とオーケストレーション
更新を自動で回せるか
構成要素の一覧を作り、更新を自動で当て続ける
AIに固有の対策
使うモデルの版を固定し、切り替えは確かめてから
ガバナンス
方針と手順が決まり、守られているか
方針と手順を決め、各ピラーで守られるよう運用する。委託先やクラウド事業者に任せる部分も対象に含める
AIに固有の対策
最低限:規約で入力が学習に使われないことを確認。そのうえで、使ってよいAIサービスと入力してよいデータの区分、出力を確認する人を決める
脅威モデリングで、レイヤーの穴を見つける
脅威モデリングとは、守りたいデータに対して、誰が、どの経路で、何を狙ってくるかを書き出し、経路ごとにどのレイヤーで止まるかを確かめる作業です。ZTMMのピラーを縦に並べ、アクセスしてくる主体ごとに経路を線で引くと、検証が抜けているレイヤーが見えてきます。
システム同士の連携に使うAPIキーやサービスアカウント、利用者の代わりに動くAIエージェントも、人と同じようにIDを持ってデータに触れます。人のIDだけを固めても、APIキーやAIのIDの経路が素通りなら、その経路が攻撃者の入口です。
図9は、顧客データを扱う社内向けの業務システムに、AIアシスタントを組み込んだ場合の例です。社員の経路は、管理外の端末からも入れるためデバイスのレイヤーが甘いものの、アプリケーションのレイヤーで権限の範囲に絞られるので、セッションを盗まれても権限を超えてデータは読めません。連携用のAPIキーは長く使い回され、接続元も絞られておらず、件数の上限なく一括でデータを取り出せるため、キーが漏れればデータまで検証のない経路が通っています。AIアシスタントの経路では、外部から読み込んだ文書に仕込まれた指示への対策がないうえ、他部署のデータまで検索の対象に入っているため、アプリケーションとデータの2つのレイヤーが甘いままです。
- 検証あり
- 甘い
- 通過
- 対象外
- 侵害される:検証なしでデータに到達
ID
社員
検証ありMFAと権限で検証
APIキー
甘い長く使い回す固定のキー
AIアシスタント
検証あり使う人の権限を引き継ぐ
デバイス
甘い管理外の端末からも入れる
対象外該当なし
対象外該当なし
ネットワーク
通過WAFは通過(正規の通信に見える)
甘い接続元を絞っていない
検証あり外部のAIサービスへ閉じた経路で接続
アプリケーションとワークロード
検証あり権限で絞り込む
ここで止まる
甘いキーがあれば全件を読める
甘い外部の文書に仕込まれた指示への対策なし
データ
検証あり部署ごとに範囲を分け、暗号化
甘い件数の上限なく一括で取り出せる
甘い他部署のデータも検索の対象
結果
止められる
アプリケーションのレイヤーで、権限の範囲を超えて読めない
侵害される
検証のないまま顧客データに到達
侵害される
検証のないまま他部署のデータに到達
ID
社員
検証ありMFAと権限で検証
デバイス
甘い管理外の端末からも入れる
ネットワーク
通過WAFは通過(正規の通信に見える)
アプリケーションとワークロード
検証あり権限で絞り込む
ここで止まる
データ
検証あり部署ごとに範囲を分け、暗号化
結果
止められる
アプリケーションのレイヤーで、権限の範囲を超えて読めない
架空の構成による例です。実際の脅威モデリングは、守るデータと、アクセスしてくる主体の洗い出しから始めます。
穴が見つかったら、データまで検証のない経路が通っているものから順に、ピラーごとの対策を当てていきます。全ての穴を一度に塞ぐ必要はありません。
どこまでやるか
CISAは、段階が上がるほど必要な労力が大きく増えるとしたうえで、まず現状を評価し、事業に必要なところからピラーごとに段階を上げるよう勧めています[9]。Optimalの段階は、権限を必要なときに必要なだけ自動で与え、全体を継続的に監視する状態を求めるもので、renueは、多くの組織にとって現実的な目標ではないと考えています。
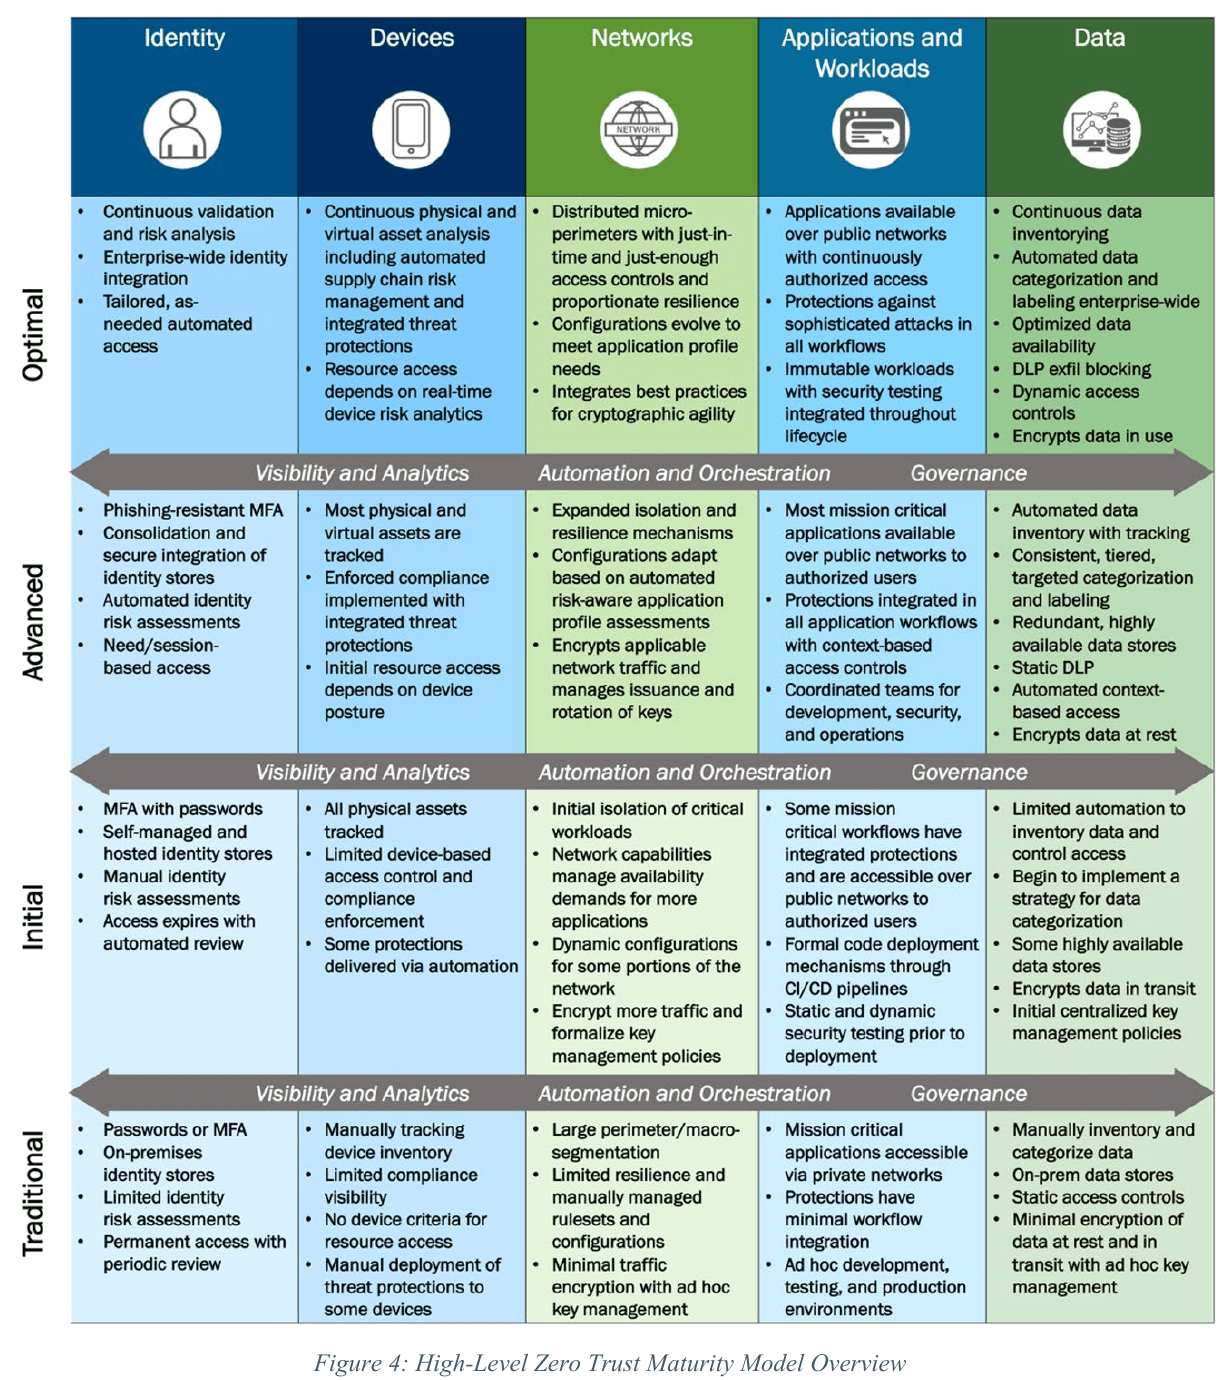
出典:CISA「Zero Trust Maturity Model Version 2.0」(2023年4月)Figure 4。下からTraditional(従来型)、Initial(初期)、Advanced(発展)、Optimal(最適)。
renueが勧めるのは、まず全てのピラーを空ではない状態にし、そのうえで影響度の高いシステムからAdvancedの段階へ上げていく進め方です。どこまで設計し実装するかは、実現性と費用を見て段階に分けて決めます。ただし、共有アカウントの廃止やMFAの必須化のような最低ラインは、費用を理由に外す選択肢に入れません。枠組みの項目を全て埋めること自体を目的にせず、自社の構成に合わせて読み替えることも大切です。
renueの取り組み
renueのAI脆弱性診断では、AIによるコード分析と侵入テストの結果を5本のピラーに沿って並べ、空いているピラーと、次に厚くすべきレイヤーを示しています。レイヤーごとに対策が見えるため、どこに費用をかければ守りが厚くなるかを判断しやすくなります。
今日確かめること
出典
- デジタル庁「政府情報システムにおけるセキュリティ・バイ・デザインガイドライン」(2024年1月31日)
- 金融庁「金融分野におけるサイバーセキュリティに関するガイドライン」(2024年10月4日)
- IPA「指示5 サイバーセキュリティリスクに効果的に対応する仕組みの構築」(サイバーセキュリティ経営ガイドライン Ver 3.0 実践のためのプラクティス・ナビ、2026年4月28日)
- NICT CYNEX 脅威情報分析チームLETTICE 注意喚起の詳細(2026年10月13日)
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日、10月9日更新)
- 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(2026年10月7日)
- JPCERT/CC「SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(CVE-2026-106931)に関する注意喚起」(2026年10月14日)
- JVN「JVN#88474777 SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性」(2026年10月14日)
- CISA「Zero Trust Maturity Model Version 2.0」(2023年4月)
- renue「世間で増加する不正アクセスに対する、renueの基本方針と取り組み」(2026年10月13日)
- renue「A2B攻撃が突く、意図しない公開」(2026年10月14日)
- OWASP「LLM01:2025 Prompt Injection」
FAQ
よくある質問
侵害される前提に立ち、1つの対策が破られても次の対策で被害を抑えるよう、複数のレイヤーで守る考え方です。デジタル庁、金融庁、IPAも、それぞれの指針で多層防御を求めています。
米国CISAが2023年4月に公開したゼロトラストの成熟度モデル(Zero Trust Maturity Model)です。守る対象をID、デバイス、ネットワーク、アプリケーションとワークロード、データの5本のピラーに分け、ピラーをまたぐ横断機能として、可視化と分析、自動化とオーケストレーション、ガバナンスを置いています。成熟度はピラーごとに、TraditionalからOptimalまでの4段階で測ります。
それだけでは十分ではありません。WAFやVPNは通信がどこから来たかで絞るだけなので、そのレイヤーを越えられたときに、誰が、どの端末で、何に触れようとしているかを検証するレイヤーが後ろになければ、攻撃者はそのままデータに届きます。守るための製品そのものの脆弱性が悪用される例もあります。
守りたいデータと、そこにアクセスしてくる主体を洗い出します。主体は社員だけではなく、APIキーやサービスアカウント、AIエージェントも対象です。そのうえで主体ごとの経路をピラーに沿って並べ、検証が抜けているレイヤーを探します。共有アカウントの廃止とMFAの必須化は、最初に済ませる最低ラインです。
その必要はありません。CISAも、段階が上がるほど必要な労力が大きく増えるとし、まず現状を評価して、事業に必要なところから段階を上げるよう勧めています。renueは、まず全てのピラーを空ではない状態にし、影響度の高いシステムからAdvancedの段階へ上げる進め方を勧めています。
新しいピラーを立てる必要はなく、関係するピラーにAIに固有の対策を足して整理できます。たとえば、AIが使う人と同じ権限でしか情報を読めないようにすること、外部から読み込んだ内容に仕込まれた指示への対策、他の利用者のデータを回答に混ぜないこと、AIへの質問と回答を記録することです。
守りたいデータに対して、誰が、どの経路で、何を狙ってくるかを書き出し、経路ごとにどのレイヤーで止まるかを確かめる作業です。検証のないままデータまで届く経路が見つかったら、そこから順に対策を当てていきます。