

株式会社renue
FDE (Forward Deployed Engineer)
FDE (Forward Deployed Engineer)で、この記事のテーマを実務に落とし込めます
renueが社内で運用しているシステムをサービス化したものです。何ができるか、どう動くかをサービスページでご覧ください。
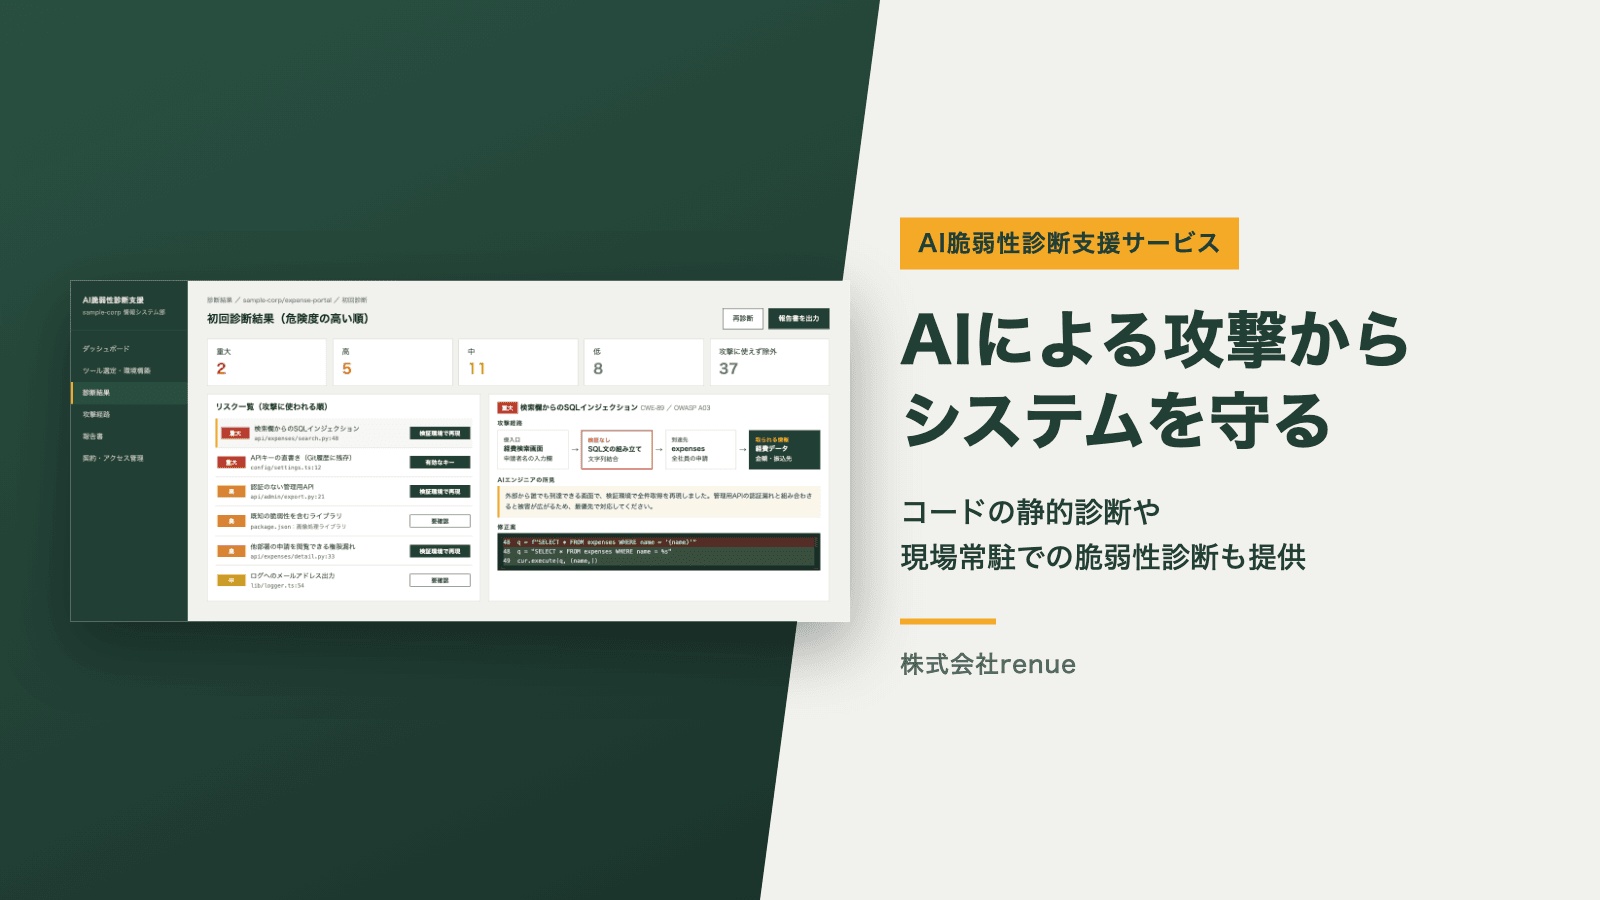
株式会社renueは、2026年10月9日、「AI脆弱性診断支援サービス」の提供開始を発表しました。ソースコードの静的診断、現場常駐、ローカルLLMでの分析を通じて、企業の制約に合わせた診断を支援します。発表時の内容はPR TIMESのプレスリリース原文で確認できます。
本記事は発表の経緯を残し、2026年10月24日時点で確認した提供形式・診断の条件と、診断後の相談範囲を補足しています。
サービス開始の背景と、診断で確かめたいこと
本サービスは、AIを使ったコード分析と既知の脆弱性の確認を組み合わせ、システムの弱点を調べるものです。renueのAIエンジニアがシステム構成を確認し、診断対象、使用するツール、検証環境を決めて進めます。発見した問題は、該当箇所と想定される影響、改善方法を報告します。AIによる出力だけで結論を出すのではなく、エンジニアが結果を確認し、合意した条件で悪用の可能性も検証します。
背景の一つとして、英国NCSCは、AIが攻撃者の既存の活動を効率化し、サイバー脅威に影響するという2027年までの見通しを示しています。これは将来の評価を含む資料であり、すべての攻撃がAIによるもの、または人の確認を含む従来の診断が無効になったことを示すものではありません。診断では、AIを使うかどうかとともに、対象をどこまで調べ、何を確認できるかを明らかにします。出典:英国NCSCのAIとサイバー脅威に関する評価。
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの3位に「AIの利用をめぐるサイバーリスク」、4位に「システムの脆弱性を悪用した攻撃」が選ばれています。この順位は、前年の事案等を踏まえた候補への選考会の審議・投票によるものです。被害件数の多さを直接並べた順位ではなく、AIの利用に伴うリスク全体と、攻撃者によるAIの利用も区別して読む必要があります。出典:IPA「情報セキュリティ10大脅威 2026」。
相談時には、「社内アプリの認証・権限を確認したい」「委託先のコードに不安がある」「本番へ接続せずに調べたい」など、確認したい事項を整理すると対象を決めやすくなります。対象候補は、公開の有無、扱う情報、利用者、業務停止時の影響、保守状況とともに並べます。小規模なアプリでも重要な情報に接続する場合があるため、規模だけで優先順位を決めず、外部との接点やアクセス権限も確認します。これは対象を整理するための提案であり、すべての企業に同じ順序を求めるものではありません。
また、弱点を幅広く確認する診断と、特定の目的や侵入経路を検証するテストでは、確認できる内容が異なります。依頼前の整理には脆弱性診断とペネトレーションテストの違いも参照できます。診断の名称だけで範囲を判断せず、対象、確認方法、成果物と未確認の範囲を相談時にそろえます。
コード受領・現場常駐・ローカルLLMから提供形式を相談
提供形式は、システムの状態やコードの持ち出し条件に合わせて相談できます。コード受領型では、お預かりしたソースコードを、プログラムを動かさずに静的に分析します。この方式は本番システムへ接続しないため、本番に診断の負荷をかけずに始められます。ただし、コードの確認だけで稼働中のすべての設定や経路まで確認できるという意味ではありません。どの時点のコードと構成を対象にするか、追加の検証が必要かを整理します。
現場常駐型では、renueのAIエンジニアが現場に入り、担当者と連携して診断を進めます。業務とシステム間のつながり、運用上の制約を確認し、調べる範囲と進め方を組み立てます。現場に入ること自体が本番への自由なアクセスを意味するものではありません。接続先や利用権限、担当者が確認する事項を決め、許可された環境で実施します。社内担当者との確認や判断に必要な時間も、日程を協議する際の条件になります。
コードを社外に出せない場合は、お客様の環境内で動くAIであるローカルLLMでの分析を相談できます。利用できる機器やツール、コードの取り扱い条件を事前に確認して方法を決めます。ローカルLLMという形式だけで、必要な環境がすでに整っている、あるいはあらゆる情報の取り扱い条件を満たすと判断することはできません。持ち出し制限と、実際に動かせる環境の両方を確認することが出発点です。
いずれの形式でも、renueは使用するツールと選定理由を共有し、合意した方法で診断を実施します。対象は、お客様から提供を受けたコードと、許可されたシステム・環境です。秘密保持契約に基づいて取り扱い、外部AIサービスを利用する場合は事前に了承を得ます。コードの返却・削除を含め、作業範囲と取り扱いを始める前に決めます。コードを受領できることと、外部AIへ送信してよいことは別の条件として確認します。
悪用可能性を確かめる検証は、事前に合意した範囲とテスト環境で行います。本番から切り離した環境を使う場合も、対象コードや設定が本番とどの程度一致しているかにより、結果の受け止め方は変わります。テストで確認できなかった点を「安全」と扱わず、条件の違いと追加で確認する事項を残します。静的診断から始める場合も、その後の検証を自動的に一式の作業とせず、目的と実施できる条件に応じて相談します。
費用と期間は、コード量、対象システム、診断範囲、提供形式、検証環境の準備状況などを確認して決めます。相談に向けては、対象の一覧、困っている事項、コードの持ち出し可否、希望する成果物と社内の窓口を整理すると、確認事項を共有しやすくなります。具体的なコードや認証情報の共有方法は別途協議し、最初の問い合わせフォームには記載しないでください。
診断結果を報告し、改修・運用までの次の対応を決める
診断では、見つかった脆弱性について、該当箇所、想定される影響、改善方法と対応の優先順位を報告します。優先順位は危険度だけでなく、業務への影響も踏まえて整理します。同じ原因の指摘をまとめる場合も、どの箇所が対象かを確認できる状態にすることが大切です。件数が減ったことだけをもって、必要な対応がすべて完了したとは判断しません。
合意した環境で悪用可能性を検証した場合は、確認できた内容と確認できなかった内容を分けます。再現できた条件、試していない経路、本番との差異があれば、それらを踏まえて対応を検討します。本サービスは、すべての脆弱性の発見や侵害の完全な防止を保証するものではありません。診断時点の対象と結果を明らかにし、重要な弱点への対応と、その後の変更・更新に合わせた確認へつなげます。
報告を受けた後は、指摘ごとに対応する担当、判断する責任者、期限と確認方法を決める進め方を提案します。直ちに改修できない場合は、残る影響と暫定対応、見直す条件を共有します。修正を委託先へ依頼する際も、報告書を渡すだけで完了とせず、対象のコードや構成、受入条件と確認結果をそろえます。これらは診断結果を実行につなぐための整理例であり、個別の改修や再確認がすべて診断費用に含まれるという意味ではありません。
2026年10月24日時点のサービス案内では、診断に加え、対策の整備、改修、新システムの開発・移行も相談できます。これらは診断と分けて作業範囲・費用・期間を合意します。古いシステムも一律に作り直すのではなく、保守状況、業務の依存関係、認証・権限、データ保存と外部接続を確認し、維持・改修・置き換えを比較します。必要な対策を確認する前に、刷新そのものを目的にしないことが大切です。
また、日々の備えとして、守るデータ、停止・継続を判断する担当者、復旧の順序と代替業務を整理する支援も案内しています。診断の指摘と運用上の課題をつなげ、合意した範囲でルールや手順を整えるものです。AIの利用に伴うリスクと組織の管理を整理したい場合は、AIセキュリティの脅威・対策・ガバナンスの解説も参照できます。一般的な解説と、自社で実施する作業の合意は分けて進めます。
「まず脆弱性を調べたい」「コードを社外へ出さずに進めたい」「診断後の改修まで相談したい」など、現在の課題と希望する範囲をお伝えください。最新の提供内容と相談窓口は、AI攻撃に備える診断・システム刷新のサービスページで確認できます。対象システムと制約を踏まえ、診断で確認すること、その後に別途実施することを具体化します。